Network & Firewall
Network ระบบเครือข่าย
ระบบโครงข่ายพื้นฐานที่เชื่อมต่อคอมพิวเตอร์ อุปกรณ์ไอที และสมาร์ตดีไวซ์ต่างๆ ภายในสำนักงานหรืออาคารเข้าด้วยกัน เปรียบเสมือน "ถนนเส้นหลัก" ที่ช่วยให้ข้อมูล เอกสาร และอินเทอร์เน็ต สามารถรับ-ส่งและไหลเวียนได้อย่างรวดเร็ว ราบรื่น และเสถียร รองรับการทำงานทุกรูปแบบในยุคดิจิทัล
Firewall ไฟร์วอลล์ - ระบบป้องกันความปลอดภัยเครือข่าย
ระบบกำแพงป้องกันภัยทางไซเบอร์ เปรียบเสมือน "ด่านตรวจความปลอดภัยหน้าประตูบ้าน" ที่คอยคัดกรอง ตรวจสอบ และควบคุมการรับ-ส่งข้อมูลระหว่างเครือข่ายภายในองค์กรกับอินเทอร์เน็ตภายนอก ช่วยบล็อกการ
สรุปการทำงานร่วมกัน: การมี Network ที่แข็งแกร่งช่วยให้ธุรกิจเชื่อมต่อกันได้อย่างไร้รอยต่อ ขณะที่ Firewall ช่วยปกป้องข้อมูลสำคัญของบริษัทให้ปลอดภัยจากการถูกโจมตีทางไซเบอร์ ทำให้ระบบไอทีขององค์กรทำงานได้อย่างเต็มประสิทธิภาพและไร้กังวล
JST Smarttec ด้วยประสบการณ์กว่า 20ปี ให้บริการคำปรึกษา แนะนำ แก้ไข วางระบบ ด้วยเจ้าหน้าที่ที่มีความรู้ความสามารถเฉพาะทาง เพื่อยกระดับองค์กรณ์ บริษัท SME ให้ก้าวทันเทคโนโลยีแห่งอนาคต เลือกซื้อสินค้าและบริการให้เหมาะกับบริษัทของคุณ
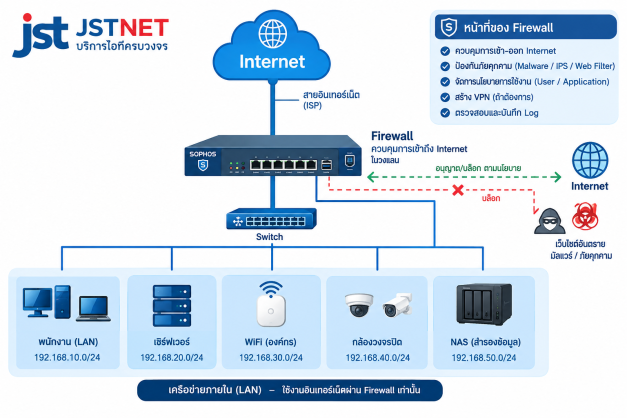
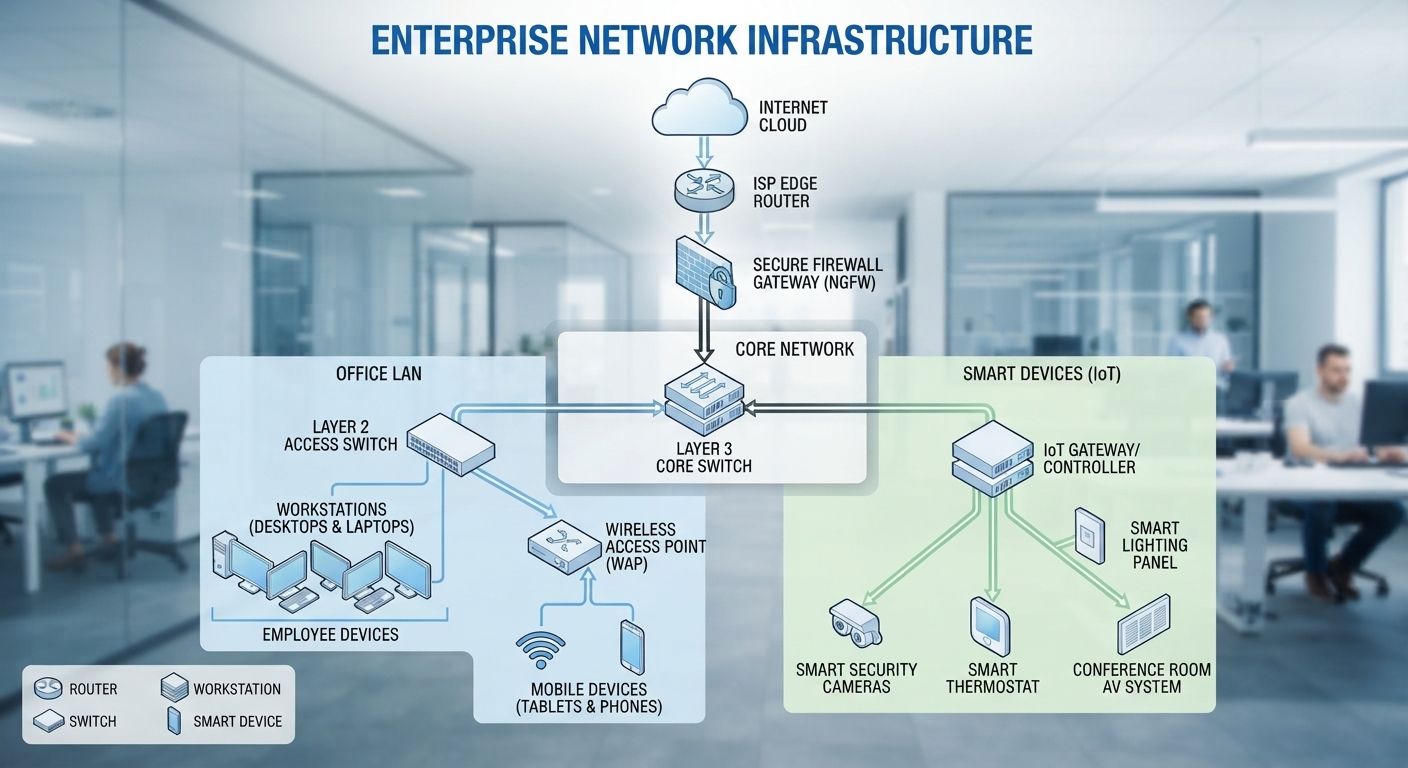
แผนผังโครงสร้างระบบเครือข่ายและความปลอดภัย Network & Firewall Architecture Diagram
- ด่านหน้าอัจฉริยะ (Firewall): ทำหน้าที่เป็นประตูคอยคัดกรองข้อมูลทั้งหมดระหว่างอินเทอร์เน็ตภายนอกกับเครือข่ายภายใน โดยจะอนุญาตให้ผ่านเฉพาะข้อมูลที่ปลอดภัย พร้อมบล็อกมัลแวร์หรือเว็บไซต์อันตราย
- การกระจายสัญญาณ (Switch): หลังจากผ่าน Firewall แล้ว สัญญาณอินเทอร์เน็ตจะถูกส่งผ่านสวิตช์เพื่อกระจายไปยังโซนอุปกรณ์ต่างๆ ภายในองค์กร
- การแบ่งกลุ่มเครือข่ายภายใน (LAN Subnets): แยกสัดส่วนการใช้งานอย่างเป็นระเบียบชัดเจน ทั้งกลุ่มพนักงาน, เซิร์ฟเวอร์, ระบบ WiFi องค์กร, กล้องวงจรปิด (CCTV) และระบบสำรองข้อมูล (NAS) เพื่อความปลอดภัยและความเสถียรสูงสุด
แผนผังโครงสร้างการแบ่งเครือข่ายเสมือนและการจัดการสิทธิ์การใช้งาน VLAN & Firewall Management Architecture Diagram)
- การแบ่งเครือข่ายด้วย VLAN: แยกส่วนการทำงานออกเป็นสัดส่วนชัดเจนผ่านสวิตช์และไฟร์วอลล์ ได้แก่ VLAN 10 (พนักงาน), VLAN 20 (สำนักงาน), VLAN 30 (อุปกรณ์/IoT) และโซน Guest สำหรับผู้มาเยือน
- การควบคุมการเข้าถึงอินเทอร์เน็ต (Firewall & Voucher): อุปกรณ์ภายในองค์กร (VLAN 10-30) สามารถออกสู่อินเทอร์เน็ตได้ตามปกติผ่านการควบคุมของ Firewall ในขณะที่โซน Guest จะต้องผ่านระบบออกคูปอง (Guest Voucher) เพื่อยืนยันตัวตนก่อนจึงจะสามารถใช้งานอินเทอร์เน็ตได้
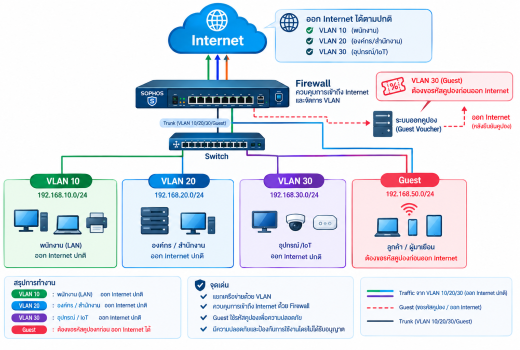
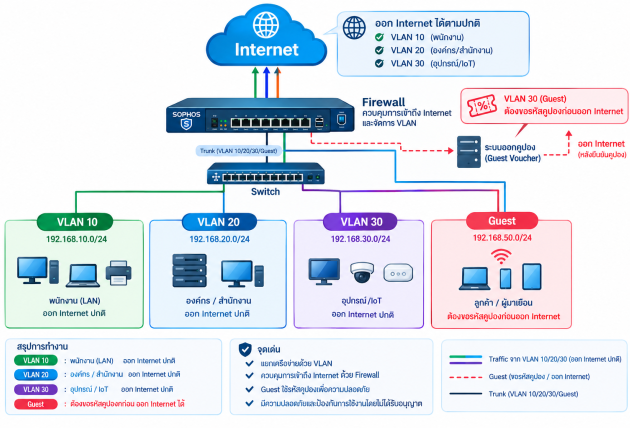
โครงสร้างการแบ่งเครือข่ายด้วย VLAN ร่วมกับ Firewall เพื่อจัดการความปลอดภัยและการใช้งานอินเทอร์เน็ตภายในองค์กรครับ โดยแบ่งออกเป็นโซนหลักๆ
- VLAN 10, 20, 30 (พนักงาน, สำนักงาน, อุปกรณ์ IoT): กลุ่มเครือข่ายภายในที่สามารถเชื่อมต่อและใช้อินเทอร์เน็ตผ่าน Firewall ได้ตามปกติอย่างราบรื่น
- Guest (ลูกค้า / ผู้มาเยือน): เครือข่ายแยกสำหรับแขกที่มาติดต่อ ซึ่งจะต้องผ่านระบบขอรหัสคูปอง (Guest Voucher System) เพื่อตรวจสอบและยืนยันตัวตนก่อนจึงจะสามารถออกสู่อินเทอร์เน็ตได้ ช่วยเพิ่มความปลอดภัยและป้องกันผู้บุกรุก
- Firewall & Switch: ทำหน้าที่เป็นศูนย์กลางในการคัดกรองทราฟฟิก ควบคุมสิทธิ์การเข้าถึง และแบ่ง VLAN ผ่านสาย Trunk เพื่อให้ระบบไอทีเป็นระเบียบและปลอดภัยสูงสุด
Brand Partner

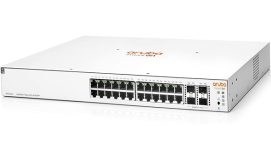
Aruba IOn 1930-24G+POE(JL683A) 4SFP+ POE 195W Switch Mamage Layer2 +(Lite L3) 24 Ports Gigabit 100/1000Mbps , 4 SFP/SFP+ 1G,10G ports , POE/POE+ Class 4 195 WattsAruba Instant On solution; Web browser; SNMP Manager , Desktop - HPE-JL683A-1930-24G+POE
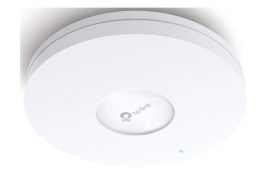
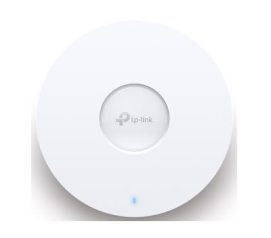
tp-link EAP660-HD AX3600 อุปกรณ์ Access Point ไร้สายแบบ Dual Band Multi-Gigabit สำหรับติดตั้งบนเพดาน